Pular para o conteúdo
NexGuard

#owasp

Proteção de empresas, LGPD, testes de invasão, backup e gestão de segurança, em linguagem clara para quem decide e para quem executa.

DevSecOps

Log4Shell: a falha que mostrou que ninguém sabia o que tinha dentro do próprio software

Em dezembro de 2021, uma linha de texto num log bastava para invadir servidores no mundo todo. O estrago técnico foi grande, mas a pergunta que travou as empresas foi outra: onde, afinal, a gente usa Log4j?

, 5 min de leitura
AppSec

MOVEit: o ataque em massa que não criptografou nada e mesmo assim atingiu milhares de empresas

Em 2023, o grupo Cl0p explorou uma falha num software de transferência de arquivos e levou dados de milhares de organizações num único fim de semana. Muitas vítimas nem eram clientes do MOVEit, eram clientes dos clientes. O que isso significa para LGPD e contratos com fornecedores.

, 5 min de leitura

AppSec

Heartbleed: o dia em que o cadeado do navegador deixou de garantir alguma coisa

Em 2014, uma checagem de tamanho esquecida no OpenSSL permitiu ler a memória de servidores HTTPS do mundo inteiro, incluindo senhas e chaves privadas. Mais de dez anos depois, o Heartbleed continua sendo a melhor aula sobre validação de entrada e sobre quem financia a infraestrutura da internet.

, 4 min de leitura

AppSec

PHP2Shell: a falha no motor do PHP que coloca meio mundo da web em risco

Duas falhas no próprio PHP permitem executar código no servidor sem login e sem depender de bug na sua aplicação. Já tem exploração acontecendo. O que mudou, quem está exposto e o que fazer esta semana.

, 6 min de leitura

AppSec

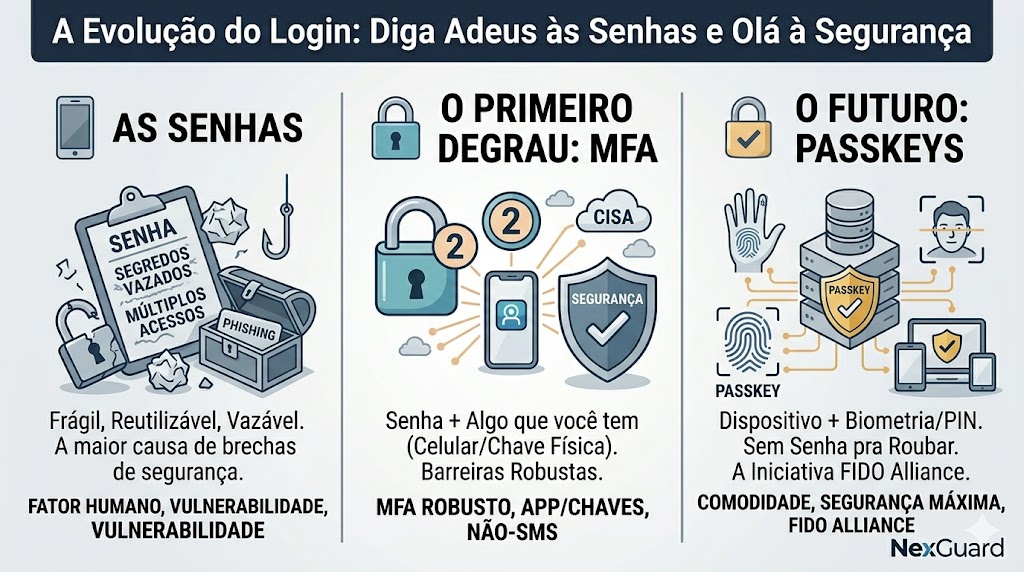
Adeus, senhas? Entenda MFA, passkeys e o futuro do login sem senha

A senha está com os dias contados, e isso é ótima notícia. Entenda o que são MFA e passkeys e por que o futuro sem senha já começou (com calma).

, 5 min de leitura

Pentest

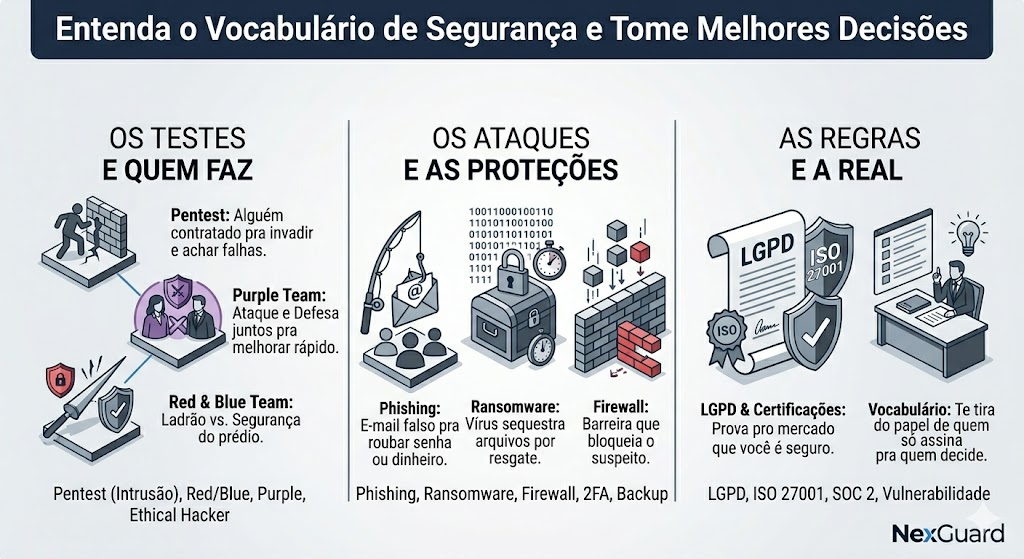
O dicionário de segurança que todo gestor finge entender (mas ninguém explicou direito)

Pentest, ransomware, phishing, zero-day... Sua equipe de TI fala uma língua e você só faz que entende. Chega disso. Aqui está o glossário sem enrolação.

, 5 min de leitura

Blue Team

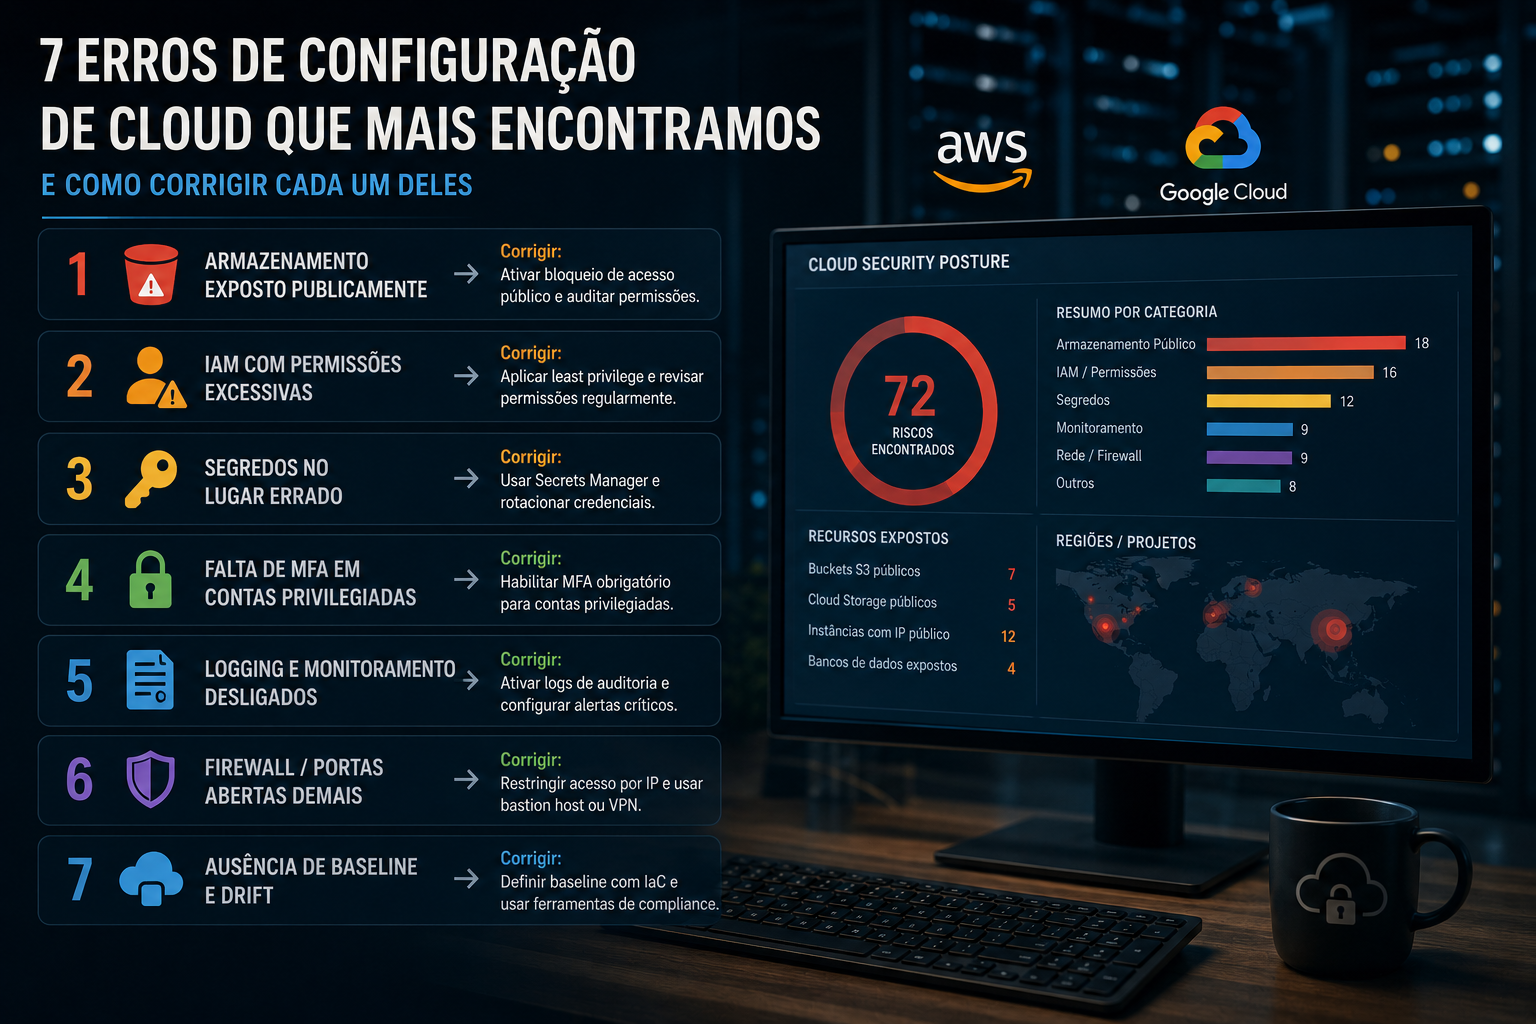
Segurança em cloud: os erros mais comuns em AWS e GCP

A maioria dos vazamentos em nuvem não vem de um hacker genial — vem de uma configuração errada. Os erros que mais encontramos em AWS e GCP, e como corrigir cada um.

, 5 min de leitura

DevSecOps

SAST vs DAST vs Pentest manual: quando usar cada um

Três abordagens, três momentos. Entenda o que cada técnica encontra, o que ela nunca vai achar, e como combiná-las sem desperdiçar orçamento.

, 5 min de leitura

AppSec

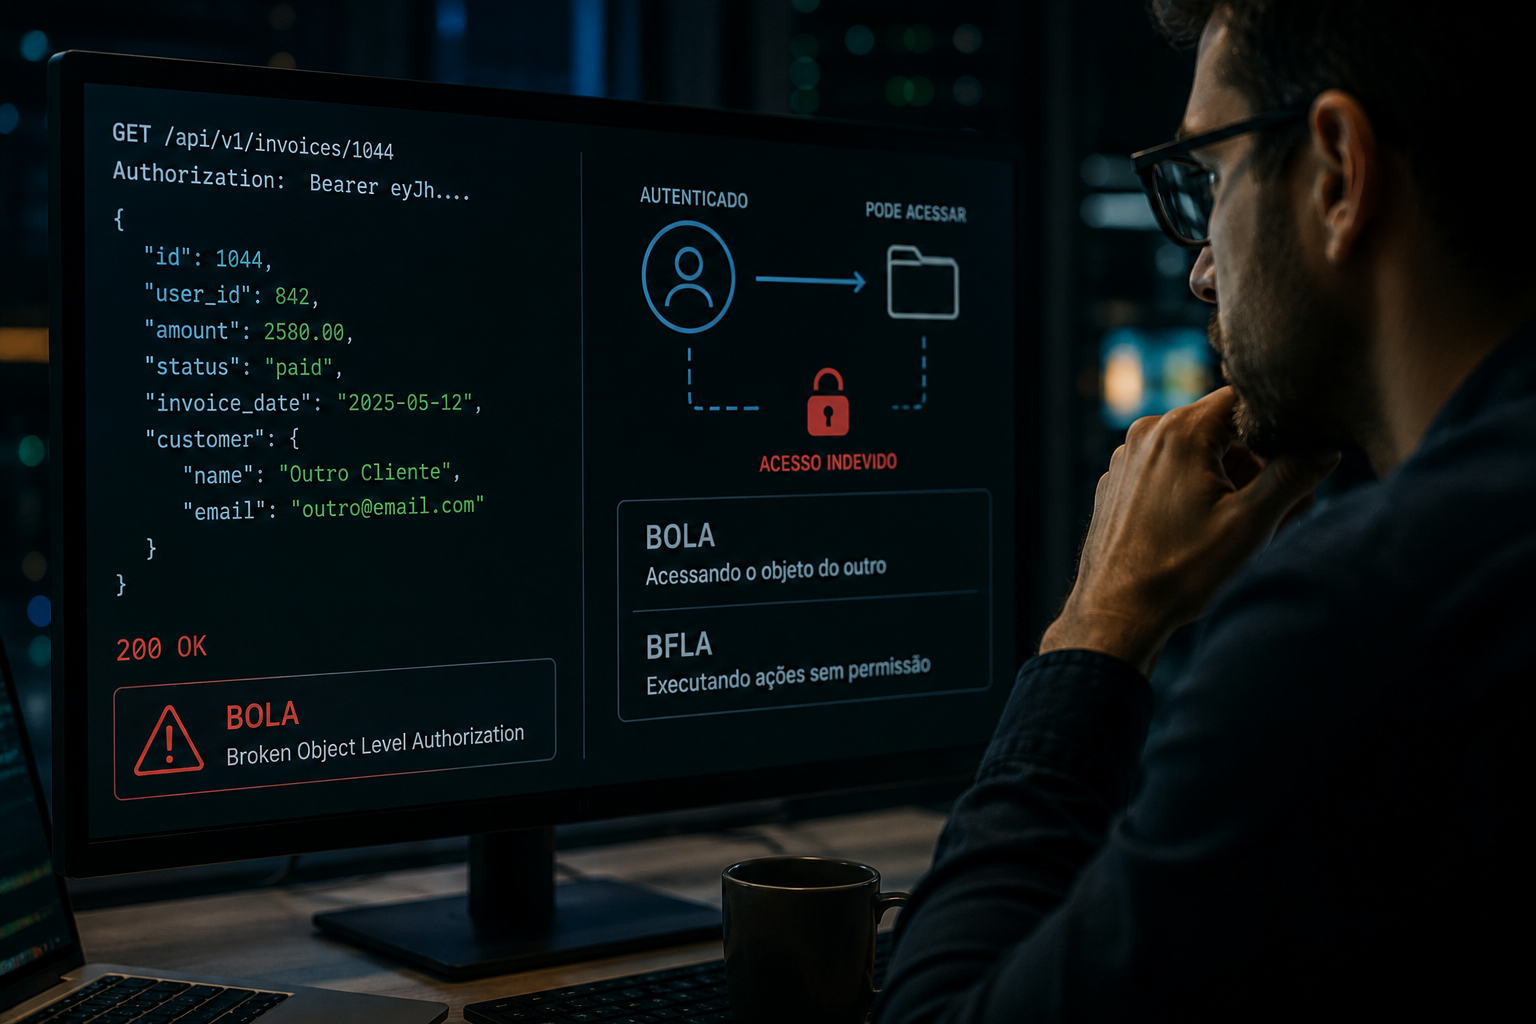
Como saber se sua API está exposta: checklist de BOLA e BFLA

Falhas de autorização são a principal causa de vazamento via API hoje. Um checklist prático para testar BOLA e BFLA antes que um atacante faça isso por você.

, 5 min de leitura

Não sabe por onde começar?

O diagnóstico gratuito mostra, em até 2 dias úteis, os principais riscos da sua empresa e o que resolver primeiro. Sem compromisso de contratar.

  1. 1. Conversa Entendemos sua operação.
  2. 2. Análise Avaliamos o ambiente e o que está exposto.
  3. 3. Relatório Prioridades explicadas em reunião.
Solicitar diagnóstico gratuito