Pular para o conteúdo
NexGuard

#threat-hunting

Proteção de empresas, LGPD, testes de invasão, backup e gestão de segurança, em linguagem clara para quem decide e para quem executa.

Blue Team

WannaCry: o ataque que tinha correção pronta havia 59 dias

Em maio de 2017, um ransomware parou hospitais, fábricas e empresas em mais de 150 países. A Microsoft já tinha publicado a correção dois meses antes. A história do WannaCry é, no fundo, uma história sobre gestão de patch.

, 4 min de leitura
DevSecOps

SolarWinds: quando a atualização assinada pelo fornecedor é o próprio ataque

Em 2020, espiões invadiram o processo de build da SolarWinds e entregaram um backdoor a cerca de 18 mil clientes dentro de uma atualização legítima, assinada e baixada do site oficial. O que o caso mudou na forma de confiar em fornecedor.

, 5 min de leitura

Pentest

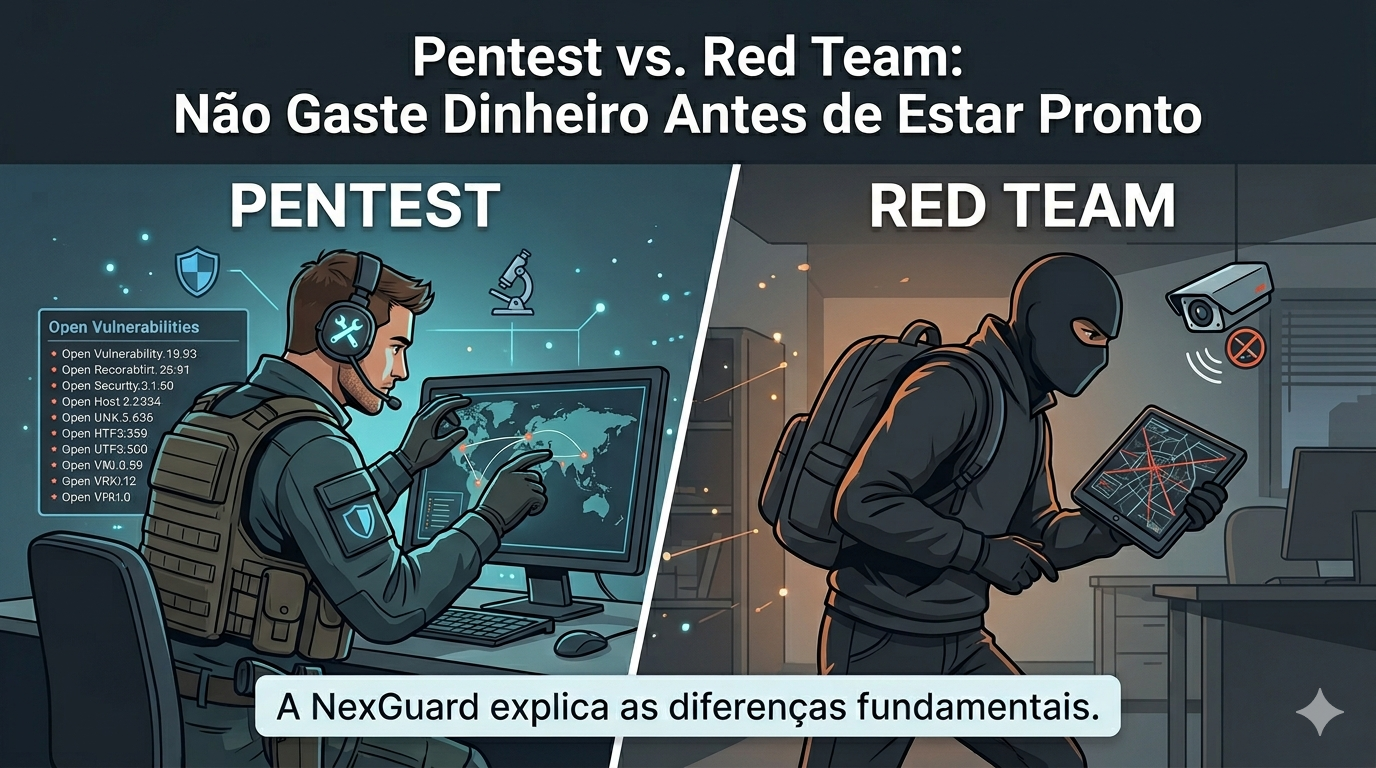
Red Team ou pentest? A diferença que pode te poupar (ou queimar) muito dinheiro

"Quero um Red Team!" Calma. Às vezes o que sua empresa precisa é bem diferente, e confundir os dois sai caro. Vou te explicar do jeito simples.

, 5 min de leitura

Blue Team

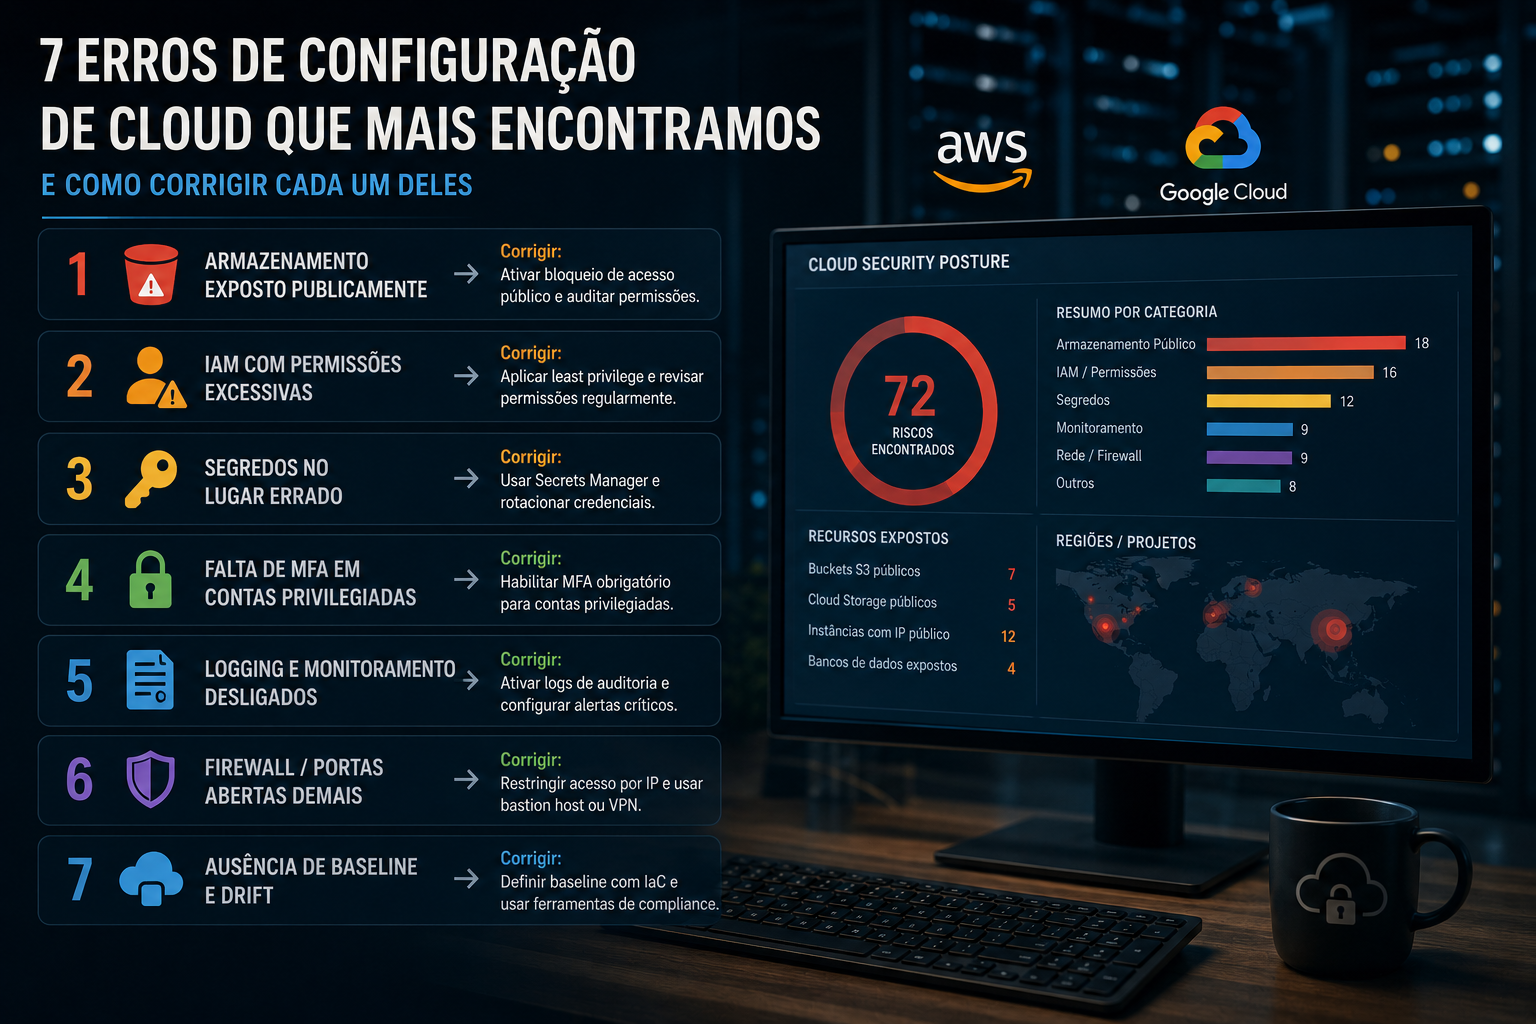
Segurança em cloud: os erros mais comuns em AWS e GCP

A maioria dos vazamentos em nuvem não vem de um hacker genial — vem de uma configuração errada. Os erros que mais encontramos em AWS e GCP, e como corrigir cada um.

, 5 min de leitura

Blue Team

Vazamento de dados: as primeiras 72 horas

As primeiras horas de um incidente definem o tamanho do prejuízo. Um playbook objetivo para conter, investigar e notificar.

, 5 min de leitura

Não sabe por onde começar?

O diagnóstico gratuito mostra, em até 2 dias úteis, os principais riscos da sua empresa e o que resolver primeiro. Sem compromisso de contratar.

  1. 1. Conversa Entendemos sua operação.
  2. 2. Análise Avaliamos o ambiente e o que está exposto.
  3. 3. Relatório Prioridades explicadas em reunião.
Solicitar diagnóstico gratuito